2025年7月11日
ど~も。うさノリブログです。
今回はAWSでのセキュリティの脆弱性を見つける
サービスの中でAmazon Inspectorについて
ゆるりお話ししていきましょう♪
クラウドの活用が進む中で、セキュリティ対策は
ますます重要になっています。
AWSを利用していても、EC2やコンテナ、
Lambdaなどの環境に潜む脆弱性に気づかないまま
運用してしまうリスクがあります。
そこで役立つのが
Amazon Inspector(アマゾン インスペクター)。
この記事では、Amazon Inspectorの基本概要から
できること、仕組み、使い方、料金体系、
よくあるユースケースまで初心者にもわかりやすく
解説します。
Amazon Inspectorとは?
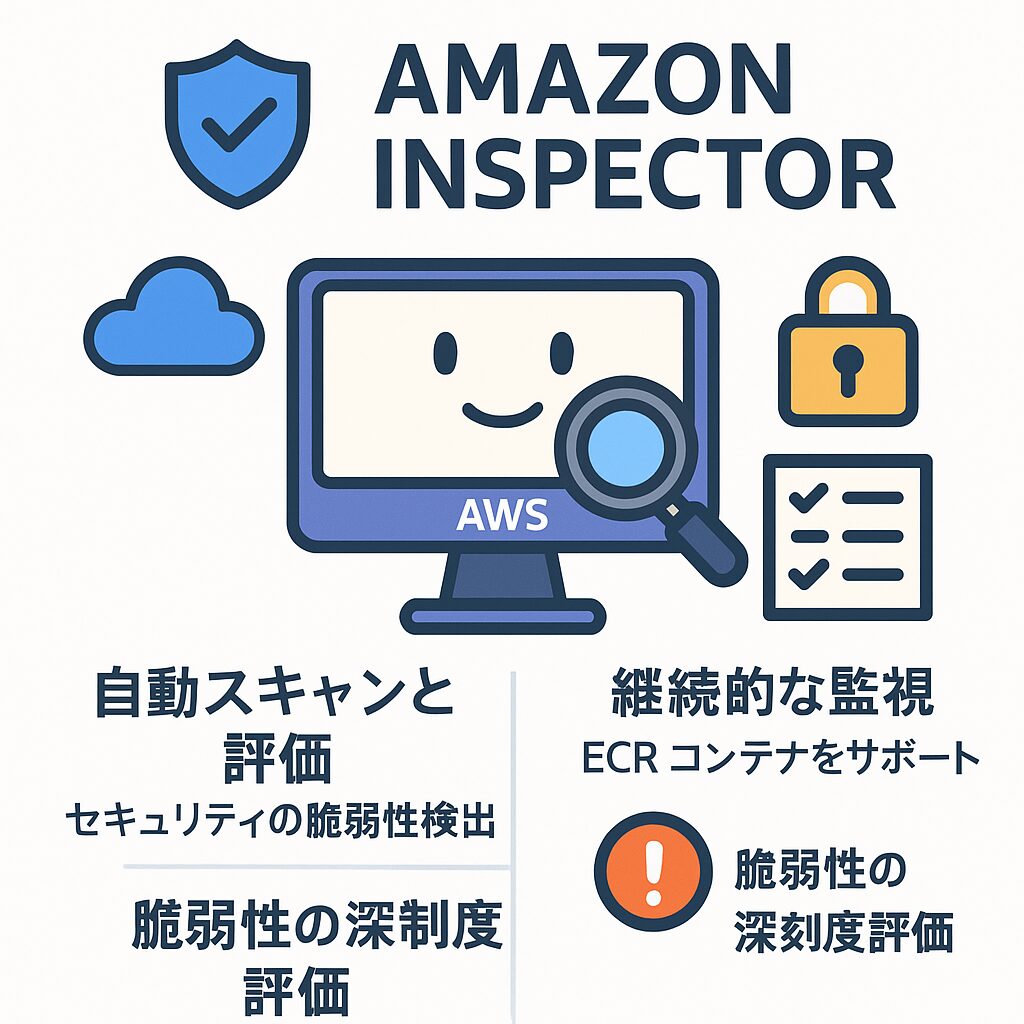
Amazon Inspectorは、AWSリソースに対する
自動脆弱性スキャンを提供する
マネージド型セキュリティサービスです。
EC2、ECS、Lambdaなどに対して定期的に
スキャンを行い、CVE(共通脆弱性識別子)
などに基づいてセキュリティリスクを
検出します。
一言でいうと
Amazon Inspectorは「AWSのリソースを自動でスキャンして、脆弱性やセキュリティリスクを見つけてくれるサービス」です。
Amazon Inspectorの主な機能
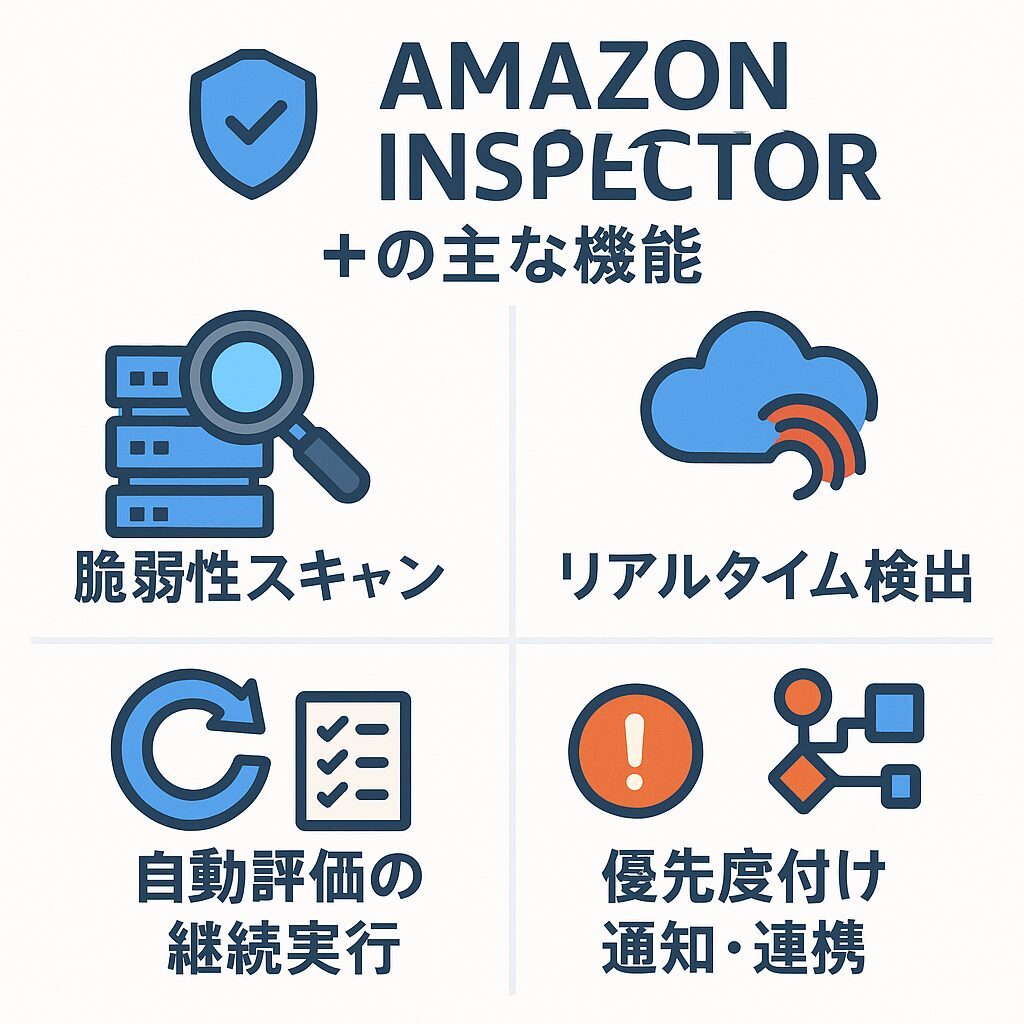
| 機能 | 内容 |
|---|---|
| 脆弱性スキャン | オペレーティングシステム やアプリケーションに 含まれる脆弱性を検出 |
| リアルタイム検出 | 新しい脆弱性(CVE)が 報告されると即座に再評価 |
| 自動評価の継続実行 | リソースの変更をトリガー にスキャンを実行 |
| 優先度付け | 検出された脆弱性にスコア (CVSS)を付けて リスク評価 |
| 通知・連携 | AWS Security Hubや SNSと連携し、対応を 自動化可能 |
対象リソース
- Amazon EC2インスタンス
- ECR(Elastic Container Registry)に
格納されたイメージ - Lambda関数とその依存パッケージ
(Node.js、Python など)
なぜAmazon Inspectorを使うのか?
| 理由 | 説明 |
| 手動スキャン不要 | 自動でスキャンを継続的に 実行してくれる |
| セキュリティリスクの 早期発見 | 運用中の環境で発生する 脆弱性に即対応可能 |
| DevSecOpsを実現 | CI/CDパイプラインにも 組み込みやすい設計 |
| AWSサービスとの統合 | IAM、Security Hub、 CloudTrail などと 統合可能 |
Amazon Inspectorの仕組み
- 対象リソースを登録:
Inspectorが自動的にEC2やECRを検出します。 - スキャンエージェントの有効化:
EC2の場合はSSM(AWS Systems Manager)
を通じて自動的にスキャン可能に。 - 継続的な評価:
インスタンスの変更、パッケージの更新など
をトリガーに自動再評価。 - 結果のレポート化:
CVE情報とCVSSスコアをもとに
リスクレベルを提示。
使い方(ステップバイステップ)
1. Amazon Inspectorの有効化
マネジメントコンソールから「Amazon Inspector」
を選び、[有効化]をクリック。
2. 自動検出とスキャンの開始
InspectorがEC2、ECR、Lambdaを
スキャン対象として自動登録します。
3. スキャン結果の確認
Inspectorのダッシュボードでスキャン結果を確認。
リスク別にフィルタリングも可能。
4. 通知設定
SNSやSecurity Hubと連携し、脆弱性の発見時に
自動通知が届くように設定。
他AWSサービスとの連携
| サービス | 連携内容 |
| AWS Security Hub | 脆弱性情報を統合 ダッシュボードで一元管理 |
| Amazon SNS | スキャン結果を通知 (メール・Webhookなど) |
| AWS Lambda | スキャン結果に応じて 自動修復処理を実行可能 |
| AWS CloudTrail | Inspector操作ログを 保存し監査対応 |
よくあるユースケース
- セキュリティ基準に準拠するための定期スキャン
(PCI DSS、ISO 27001 など) - コンテナイメージのリリース前に脆弱性チェック
- ゼロトラスト戦略の一環として実行環境のスキャン
よくある質問とトラブルシューティング
| 質問/問題 | 解決策 |
| EC2がスキャンされない | SSM Agentが有効か、 IAMロールが正しく 設定されているか確認 |
| コンテナイメージが 検出されない | イメージをECRにプッシュ したか、スキャン設定を 見直す |
| CVEの詳細を知りたい | Amazon Inspector ダッシュボードで各脆弱性 の詳細を確認可能 |
まとめ
Amazon Inspectorは、AWS上で稼働するリソースの
セキュリティリスクを自動で検出し、迅速な対応を
支援する強力なサービスです。
特にセキュリティ運用を効率化したい方、
コンプライアンス要件に準拠したい企業には
非常に有用です。CI/CDパイプラインや
DevSecOps環境への統合も簡単で、
セキュアなクラウド運用を実現できます。
まずはInspectorを有効にして、自社環境の脆弱性を
可視化することから始めてみましょう!
以上!今回はここまで!
コメント